Single Sign-on für Pimcore Studio
Mitarbeitende melden sich an Pimcore mit dem Firmenkonto an, das sie ohnehin nutzen. Das Bundle verbindet Pimcore Studio über SAML oder OpenID Connect mit dem Identity Provider und übernimmt Rollen aus dessen Gruppen.
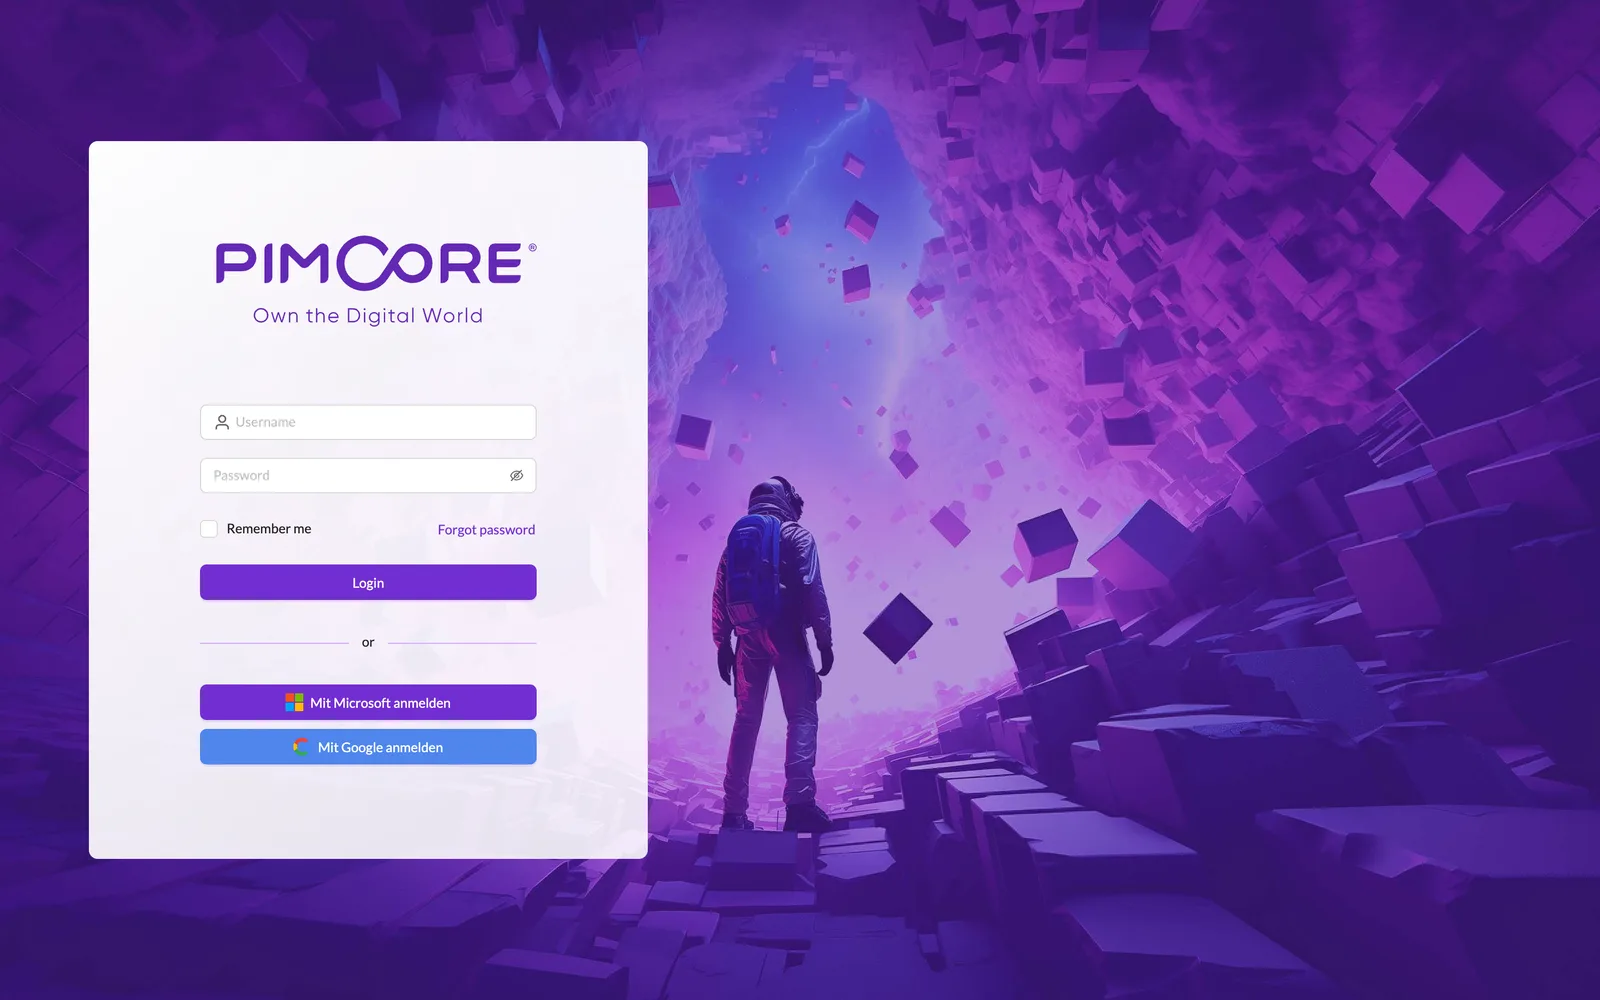
SSO in einer halben Minute
Auf einen Blick
Anmeldung an Pimcore Studio über SAML und OpenID Connect, mit Zuordnung von Rollen und Rechten.
Composer-Paket
cors/pimcore-sso
Pimcore
2026 mit Pimcore Studio · für die klassische Oberfläche in Pimcore 11 und 12 gibt es den Branch 1.x
Protokolle
SAML 2.0 und OpenID Connect, beliebig kombinierbar
Lizenz
Proprietär, Lizenz auf Anfrage
Quellcode
Nicht öffentlich, Einsicht im Rahmen eines Projekts
Funktionen
Mehrere Provider
Jeder Provider bekommt einen eigenen Button auf der Login-Seite, mit Beschriftung, Farbe und Symbol. SAML und OIDC lassen sich mischen.
Rollen und Rechte
Gruppen oder Rollen aus dem Identity Provider werden Pimcore-Rollen zugeordnet, auch das Admin-Recht. Nicht zugeordnete Rollen können beim Login entfernt werden.
Benutzer beim ersten Login
Fehlt der Benutzer in Pimcore, wird er beim ersten Login angelegt, auf Wunsch in einem Ordner je E-Mail-Domain.
Nur noch SSO
Die Anmeldung mit Benutzername und Passwort und die Funktion „Passwort vergessen“ lassen sich abschalten.
Ohne Eingriff in Symfony Security
Nach der Anmeldung übergibt das Bundle ein kurzlebiges Token an den Token-Login von Pimcore Studio.
Passt dazu
Dominik Pfaffenbauer
Geschäftsführung & Solution Architecture